Какие протоколы понимает INCY
Протокол — это способ, которым приложение и сервер договариваются о передаче данных. INCY работает на ядре Xray-core и поддерживает его основные протоколы. Какой протокол будет у конкретного сервера, решает тот, кто этот сервер настроил: сервис подписки или вы сами, если сервер свой. Отдельно включать протокол в приложении не нужно: INCY определяет его по ключу или подписке.
В README разработчика перечислены семь протоколов: VLESS (Reality), VMess, Trojan, Shadowsocks, Hysteria2, SOCKS5 и WireGuard. Документация формата подписки добавляет к ним HTTP-прокси и AmneziaWG. В таблице ниже — все девять со схемами ссылок, по которым их можно узнать.
| Протокол | Схема ссылки | Коротко |
|---|---|---|
| VLESS | vless:// | лёгкий протокол ядра Xray, доступ по UUID |
| VMess | vmess:// | классический протокол V2Ray, настройки в JSON |
| Trojan | trojan:// | протокол поверх TLS, доступ по паролю |
| Shadowsocks | ss:// | шифрованный прокси: метод шифрования и пароль |
| Hysteria2 | hysteria2://, hy2:// | протокол поверх QUIC, можно указать несколько портов |
| SOCKS5 | socks://, socks5:// | простой прокси-протокол без шифрования |
| HTTP-прокси | http://логин:пароль@адрес:порт | только в подписках |
| WireGuard | wireguard://, wg://, файл .conf | туннель по UDP с парами ключей |
| AmneziaWG | amneziawg://, awg://, файл .conf | вариант WireGuard с дополнительными параметрами |
Если вы только начинаете, запоминать таблицу не обязательно. Обычно достаточно добавить ссылку-подписку из кабинета сервиса: протоколы уже заданы на его серверах, а все способы добавления собраны на странице импорт в INCY. Статья пригодится, когда вы получили отдельный ключ, настраиваете свой сервер или хотите понять, что написано в списке серверов.
Протокол и транспорт
Протокол и транспорт — разные вещи, и в ссылках они указаны отдельно. Протокол отвечает за то, как клиент и сервер опознают друг друга и обмениваются данными. Транспорт — за то, чем эти данные переносятся. В ссылках VLESS, например, за него отвечает параметр type: tcp, ws, grpc, xhttp, kcp или quic. Поэтому два сервера VLESS могут быть настроены совсем по-разному, а клиенту это не мешает: все настройки уже записаны в ключе.
VLESS и Reality
VLESS — основной протокол в документации INCY. По документации Xray это лёгкий протокол передачи данных, который не хранит состояние сеанса и служит мостом между клиентом и сервером на Xray. Доступ проверяется по UUID, а от системного времени он, в отличие от VMess, не зависит.
Собственного шифрования в обычной ссылке нет: параметр encryption по умолчанию равен none. Поэтому документация Xray требует внешний слой защиты — TLS или Reality, кроме случаев с частным адресом и доверенным каналом или с включённым режимом VLESS Encryption. За это отвечает параметр security со значениями none, tls и reality.
VLESS Reality — транспорт на базе TLS 1.3 с аутентификацией по ключу x25519, он не требует своего домена и сертификата. В README INCY протокол записан как VLESS (Reality). Что значит каждый параметр ключа и как добавить его в приложение, разобрано в отдельной статье — что такое VLESS.
VMess, Trojan и Shadowsocks
Эти три протокола встречаются в подписках и ключах давно, и у каждого свой формат ссылки. Их объединяет то, что для INCY они выглядят одинаково: ссылку можно вставить кнопкой, и сервер появится в списке.
vless://uuid@example.com:443?type=tcp&security=tls#Server
vmess://base64(JSON)
trojan://password@example.com:443#Server
ss://base64(method:password)@example.com:443#Server
hysteria2://password@example.com:443#Server
socks://user:pass@example.com:1080#Server
wireguard://secretKey@example.com:51820?publickey=KEY&address=10.0.0.2#Server
VMess
Классический протокол V2Ray; Xray-core начинался как ответвление этого проекта. Настройки сервера лежат в JSON, закодированном в Base64, поэтому по ссылке vmess:// их не прочитать глазами. У VMess есть важная особенность: он зависит от системного времени. Документация Xray требует, чтобы время по UTC на устройстве расходилось с точным не больше чем на 120 секунд, часовой пояс роли не играет. Если сервер VMess не подключается, первым делом проверьте автоматическую установку времени.
Trojan
Протокол поверх TLS, обычно на порту 443. Вместо UUID в ссылке записан пароль, а параметр security в INCY по умолчанию равен tls. Документация Xray разрешает работу без TLS только с частным адресом и доверенным каналом. На своём сервере для Trojan обычно нужны домен и сертификат; параметры ссылки в остальном похожи на VLESS.
Shadowsocks
Шифрованный прокси-протокол: в ссылке записаны метод шифрования и пароль. INCY понимает оба формата ссылок — SIP002 и современный. Методы шифрования бывают разные, например aes-256-gcm и chacha20-ietf-poly1305, а у новых методов Shadowsocks 2022 вместо обычного пароля используется заранее выданный ключ. Метод задан на сервере, и менять его в ссылке не нужно.
Hysteria2, SOCKS5 и HTTP-прокси
Следующие три протокола устроены заметно иначе. Hysteria2 работает поверх QUIC, а SOCKS5 и HTTP-прокси — простые прокси-протоколы, которые сами данные не шифруют.
Hysteria2
По документации проекта Hysteria построена на изменённом протоколе QUIC, то есть данные идут по UDP. В ссылке можно указать несколько портов и диапазоны, например 443,8443-8445. Здесь есть различие между версиями INCY: на ПК переключение портов не поддерживается, и приложение подключается только к первому порту из списка. Для мобильных версий документация такого ограничения не указывает.
SOCKS5
Простой протокол: в ссылке только адрес, порт и, если нужно, логин с паролем. Других параметров не требуется. Документация Xray предупреждает, что Socks не шифрует передачу и не подходит для работы через открытый интернет, а разумное применение ему — локальная сеть или само устройство. Поэтому для подключения к удалённому серверу такой ключ стоит использовать, только если вы понимаете, что данные идут открытыми.
HTTP-прокси
Эта схема упомянута только в формате подписки. Ссылка должна содержать символ @, то есть логин и пароль; без него INCY считает строку адресом подписки, а не сервером. В списке протоколов в README разработчика HTTP-прокси нет: это возможность именно формата подписки.
WireGuard и AmneziaWG
WireGuard устроен не так, как остальные протоколы в списке. По документации проекта он шифрует IP-пакеты и передаёт их по UDP, а обе стороны заранее знают публичные ключи друг друга. Логинов и паролей нет, домен и сертификат не нужны.
В INCY сервер WireGuard можно добавить двумя способами: ссылкой wireguard:// или wg:// либо файлом .conf. В ссылке обязателен публичный ключ сервера, а адрес, MTU и зарезервированные байты указываются по необходимости. Подробное сравнение — в статье VLESS или WireGuard.
AmneziaWG — вариант WireGuard с дополнительными параметрами. На iOS и Android INCY распознаёт его по этим параметрам в файле .conf, а в одной подписке может быть сразу несколько таких серверов. Версия для ПК AmneziaWG не поддерживает: файл .conf она читает как обычный WireGuard, а схемы amneziawg:// и awg:// игнорирует.
Что приложение не добавит
Не каждая ссылка, которую INCY распознаёт, становится сервером в списке. Документация формата подписки называет три схемы, которые приложение узнаёт, но пропускает.
ssr://
Ссылки ShadowsocksR. Серверы с этой схемой будут пропущены, обычный Shadowsocks со схемой ss:// работает.tuic://
Протокол TUIC. Такие серверы в список не попадут, даже если остальная подписка загрузилась.hysteria://
Первая версия Hysteria. Работает только вторая — со схемами hysteria2:// и hy2://.
Поэтому, если в подписке серверов меньше, чем обещал её источник, это ещё не ошибка: часть строк могла быть в неподдерживаемом формате.
Полные конфигурации Xray
Кроме ссылок, INCY принимает полные конфигурации ядра в JSON, по README — на всех платформах. Полной считается конфигурация, где есть и входящие, и исходящие подключения: блоки inbounds и outbounds. Она передаётся ядру почти без изменений, поэтому может содержать балансировщики и собственную маршрутизацию. Как устроены профили маршрутизации самого INCY, показано на странице маршрутизация в INCY.
Разные протоколы в одной подписке
Подписка не обязана состоять из серверов одного типа. В примерах документации INCY в одном списке идут строки vless://, vmess://, trojan://, socks://, wireguard:// и amneziawg://, по одной на строку, в открытом виде или в Base64. Приложение разбирает каждую строку отдельно, поэтому пропущенная схема не мешает остальным серверам.
Как узнать протокол своего сервера
Самый простой способ — посмотреть на начало ключа: схема до знака :// и есть протокол. С подпиской чуть сложнее, потому что её ссылка начинается с https://, а протоколы видны уже в списке серверов.
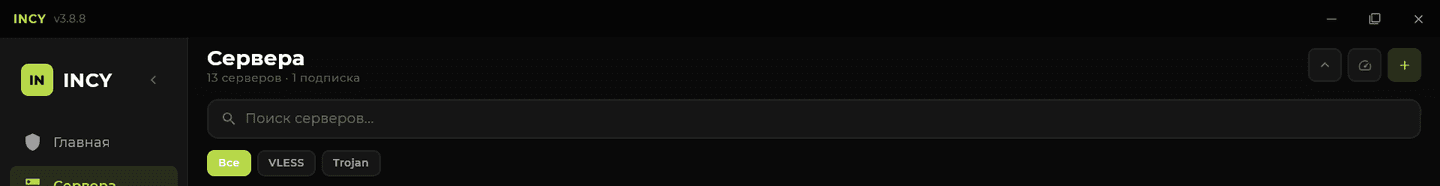
В версии для Windows в разделе «Сервера» есть фильтры: «Все», «VLESS», «Trojan». На скриншоте выше подписка сервиса, на который ведут кнопки этого сайта, на начало октября 2026 года: в ней серверы VLESS и Trojan. Состав серверов может меняться, поэтому актуальный список смотрите в самом приложении. О работе с этим экраном рассказано на странице серверы для INCY.
Нужно ли выбирать протокол
Если у вас подписка, нет: сервис уже настроил серверы, а вы выбираете сервер, а не протокол. Название в списке тоже задаёт сервис: всё, что стоит в ссылке после решётки, INCY показывает как имя сервера, а о протоколе оно может ничего не говорить. Ориентируйтесь на задержку после проверки в приложении. Если не отвечает один сервер, попробуйте другой из подписки или обратитесь в поддержку сервиса; общая диагностика — на странице INCY не работает.
Если сервер свой, протокол выбираете вы, и о том, что для этого понадобится, рассказано в статье свой VPS для INCY. Где ещё можно получить ключ, сравнивается на странице ключи для INCY. Подписку у сервиса можно посмотреть на странице тарифов: она стоит от 290 ₽ в месяц за устройство. Если приложение ещё не установлено, начните с пошаговой инструкции или сразу скачайте INCY для своей платформы.