VLESS простыми словами
VLESS — протокол передачи данных между клиентом и сервером на ядре Xray. Если коротко: сервер выдаёт вам ключ, вы добавляете его в клиент, например в INCY, и приложение подключается к этому серверу. Слово встречается в инструкциях постоянно, потому что VLESS — основной протокол в документации INCY и один из самых распространённых в подписках.
По документации Xray это лёгкий протокол, который не хранит состояние сеанса. Пользователя он опознаёт по UUID — длинному идентификатору, записанному в ключе. В отличие от VMess, VLESS не зависит от системного времени. Логина и пароля у него нет: сам ключ и есть пропуск на сервер.
| Свойство | VLESS |
|---|---|
| Где работает | ядро Xray и совместимые с ним программы |
| Как опознаёт пользователя | по UUID из ключа |
| Зависимость от времени устройства | нет, в отличие от VMess |
| Защита данных | внешний слой: TLS или Reality |
| Чем переносятся данные | по умолчанию tcp; также ws, grpc, xhttp, kcp, quic |
| Как выглядит ключ | ссылка vless://… |
Почему важен внешний слой защиты
В обычной ссылке VLESS параметр encryption равен none, то есть собственного шифрования протокол не применяет. Защита данных лежит на следующем уровне, и документация Xray требует его: TLS или Reality. Без них VLESS допустим только при частном адресе и доверенном канале или с отдельным режимом VLESS Encryption. На практике это значит, что в рабочем ключе для интернета параметр security обычно равен tls или reality.
VLESS Reality — транспорт на базе TLS 1.3 с аутентификацией по ключу x25519, он не требует своего домена и сертификата. Для вас как пользователя это ничего не меняет: всё нужное уже записано в ключе.
Чем VLESS отличается от VMess
Эти протоколы часто путают из-за похожих названий. VMess по документации Xray — зашифрованный протокол, зависящий от системного времени: время устройства по UTC не должно расходиться с точным больше чем на 120 секунд. Его ключ — JSON в Base64, поэтому параметры не видны глазами. VLESS от времени не зависит, а его ключ можно прочитать прямо в строке. Для пользователя оба добавляются одинаково.
Как устроен ключ vless://
VLESS-ключ — это одна строка. Она выглядит сложной, но части в ней всегда идут в одном порядке: идентификатор, адрес сервера, параметры и название. Документация INCY описывает формат как vless://uuid@host:port?params#name.
Пример ключа VLESS
vless://11111111-2222-3333-4444-555555555555@example.com:443?type=tcp&security=tls&sni=example.com#ServerРазберём пример по частям. После схемы vless:// идёт UUID: 36 символов, по ним сервер опознаёт пользователя. За знаком @ — адрес сервера и порт. После знака вопроса — параметры через амперсанд, о них ниже. А всё, что стоит после решётки, — название, которое INCY покажет в списке серверов. В том же месте можно передать короткое описание сервера, закодированное в Base64, длиной до 30 символов.
Что важно в этой строке
Ключ работает только целиком. Если при копировании потерялся конец строки или появился пробел, сервер не подключится или подключится с другими настройками, поэтому копируйте ключ кнопкой там, где вы его получили. Название после решётки можно менять без последствий: оно ни на что не влияет, кроме подписи в приложении. Менять остальные части не стоит: они должны совпадать с настройками сервера.
Как выглядит ключ с Reality
Ключ для сервера с Reality длиннее: параметр security равен reality, а к настройкам добавляются публичный ключ сервера и Short ID. На работу приложения длина строки не влияет, INCY прочитает всё сам.
vless://UUID@example.com:443?type=tcp&security=reality&sni=example.com&pbk=PUBLIC_KEY&sid=SHORT_ID#ServerПараметры ссылки
Разбираться в параметрах для подключения не обязательно: приложение прочитает их само. Таблица нужна, когда хочется понять, что написано в ключе, или когда вы настраиваете свой сервер. Значения взяты из документации INCY.
| Параметр | Что задаёт | Значения |
|---|---|---|
| encryption | шифрование самого протокола | по умолчанию none |
| security | внешний слой защиты | none, tls, reality; по умолчанию none |
| type | транспорт | tcp, ws, grpc, xhttp, kcp, quic; по умолчанию tcp |
| flow | режим XTLS | например xtls-rprx-vision |
| sni, alpn, fp | настройки TLS | имя сервера, список протоколов, профиль uTLS |
| pbk, sid, spx | настройки Reality | публичный ключ, Short ID, Spider X |
| path, host | настройки транспорта | для ws и xhttp: путь и заголовок Host |
Чаще всего в ключе встречаются type и security, а остальное зависит от настройки сервера. Если параметра в ссылке нет, INCY берёт значение по умолчанию. Поэтому короткий ключ не обязательно ошибочный: возможно, серверу просто больше ничего не нужно.
Как добавить VLESS-ключ в INCY
Добавляется ключ одинаково на всех платформах: приложение само понимает схему vless://, выбирать протокол вручную не нужно. Разница только в том, где находится кнопка. Все варианты показаны на странице импорт в INCY.
- 1
Скопируйте ключ целиком
Лучше всего — кнопкой копирования там, где вы его получили. Строка должна начинаться с vless:// и не содержать пробелов. - 2
Найдите кнопку «Вставить»
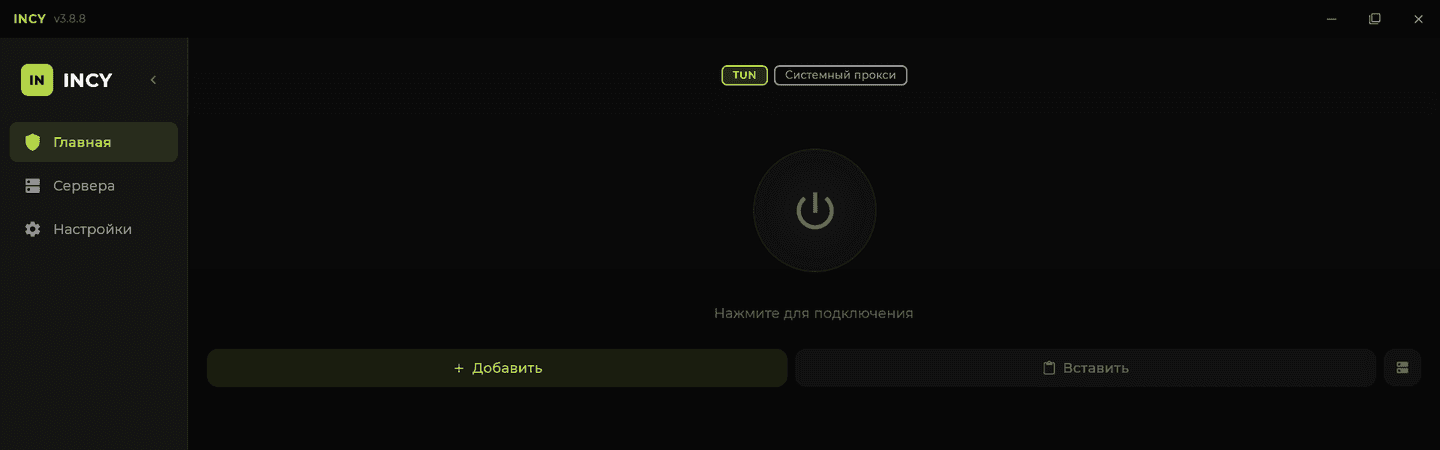
На ПК она на главном экране рядом с «+ Добавить». На телефоне — на вкладке с серверами: «Сервера» на Android и «Серверы» на iPhone. - 3
Проверьте, что сервер появился
В списке появится строка с названием из ключа. Запустите проверку задержки: значок спидометра на ПК, молнии на iPhone. - 4
Подключитесь
Выберите сервер и нажмите кнопку подключения. При первом запуске система может запросить разрешение на подключение.
Другие способы
Если ключ показан на другом экране, его можно отсканировать как QR-код: на iPhone сканер открывается значком на вкладке «Серверы». Ещё есть deep link — ссылка incy://import/, после которой идёт сам ключ: она откроет INCY и добавит сервер. Такие ссылки обычно встречаются на кнопках в кабинетах сервисов.
Телевизор
На телевизоре длинный ключ удобнее не набирать пультом. Функция «Отправить на TV» в INCY для телефона передаёт на Apple TV или Android TV подписку или один сервер по QR-коду или коду из 8 символов. Вручную тоже можно: в окне «Добавить провайдера» на Apple TV есть поле для ссылки — https:// или vless://.
Один ключ на нескольких устройствах
Формат ключа одинаков на всех платформах, поэтому одну и ту же строку можно добавить на несколько своих устройств, если это допускает тот, кто её выдал. Сервис подписки может считать устройства по идентификатору HWID и ограничивать их число. Как это устроено, рассказано в статье одна подписка INCY на нескольких устройствах.
Ключ для своего сервера
На своём сервере ключи выпускает панель управления либо вы сами, собирая строку из настроек серверной части. Что для этого понадобится, перечислено в статье свой VPS для INCY.
Ключ или подписка
Отдельный ключ — это один сервер. Если сервер заменят или изменят его настройки, ключ придётся получать и добавлять заново. Подписка — это адрес https://, по которому INCY загружает список серверов и обновляет его сам. Внутри подписки обычно те же самые ключи, только приложение получает их автоматически.
Ключ подходит, если
у вас свой сервер или вы получили один конкретный сервер и готовы обновлять его вручную.Подписка подходит, если
нужно несколько серверов, важно автообновление и хочется видеть на карточке остаток дней и трафика, когда их передаёт сервис.Смешивать можно
В INCY можно добавить и подписку, и отдельные ключи — например, подписку сервиса и свой сервер.
Где взять ключ и чем отличаются варианты, сравнивается на странице ключи для INCY. Подписка у сервиса, на который ведут кнопки этого сайта, стоит от 290 ₽ в месяц за устройство, а новым пользователям доступен пробный период — 1 день бесплатно. Ссылку-подписку добавляют теми же кнопками, что и ключ; подробности — в статье как добавить ссылку-подписку в INCY. Если вы ещё не устанавливали приложение, начните со страницы скачать INCY.
Если VLESS-ключ не работает
Если ключ добавился, но подключиться не получается, идите от простого к сложному. Чаще всего дело не в протоколе, а в самом ключе или сервере.
Ключ скопирован не полностью
Сверьте начало и конец строки с оригиналом. Лишний пробел или перенос из мессенджера ломает ключ.Сервер не отвечает
Запустите проверку задержки. Если пинга нет, сервер недоступен из вашей сети: попробуйте другую сеть или другой сервер.Срок ключа закончился
Доступ по ключу может быть ограничен по времени. Уточните это у того, кто выдал ключ.Неверные дата и время
Сам VLESS от времени не зависит, но защищённые соединения при неверной дате не устанавливаются. Включите автоматическую установку времени.Ключ из публичного списка
Такие ключи выдают сразу многим и быстро отключают. Чем они опасны, разобрано в статье о бесплатных ключах.
Подробная диагностика собрана на странице INCY не работает, а порядок настройки с нуля — в пошаговой инструкции. Если не отвечает всё подряд, сравните с другим устройством: так проще понять, в чём причина, — в телефоне, сети или ключе. О рисках публичных ключей подробно — в статье бесплатные ключи для INCY.
VLESS и другие протоколы
VLESS — не единственный вариант: INCY поддерживает ещё VMess, Trojan, Shadowsocks, Hysteria2, SOCKS5 и WireGuard. Протокол задаёт сервер, поэтому выбирать между ними приходится только при настройке своего сервера. Общий обзор — в статье протоколы в INCY, а отличия от самого непохожего из них — в статье VLESS или WireGuard. Как проверить, что сервер выбран удачно, показано на странице серверы для INCY.